کنترل دسترسی شبکه NAC

Network Access Control  


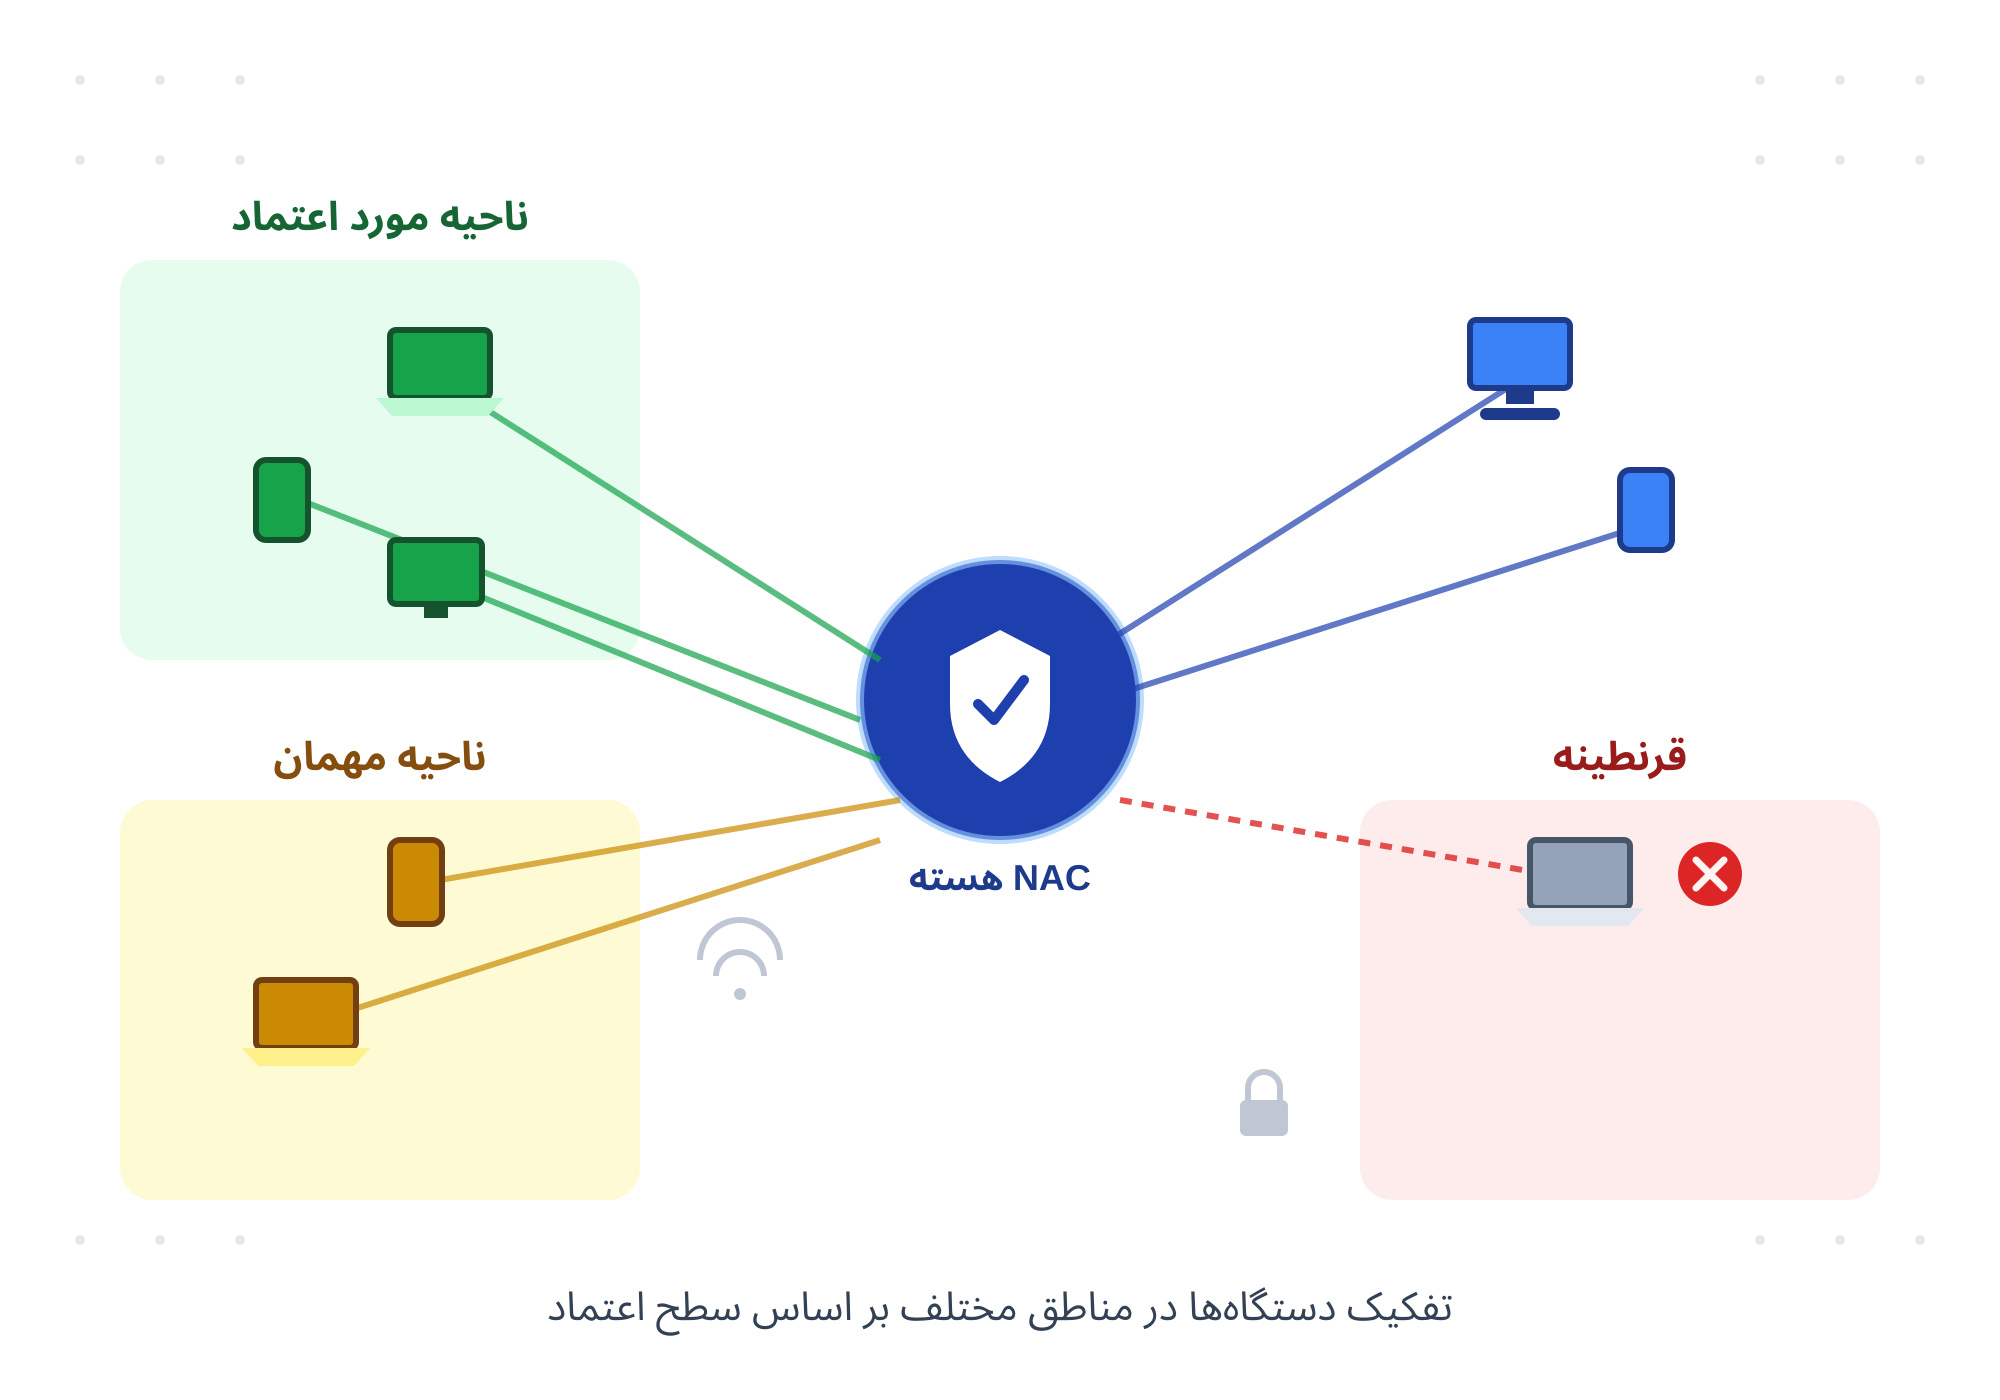
هر دستگاهی که به شبکه سازمان شما وصل می‌شود — از لپ‌تاپ کارمندان گرفته تا موبایل مهمان‌ها — یک نقطه ورود بالقوه برای تهدیدات امنیتی است. سامانه‌های NAC دقیقاً برای همین ساخته شده‌اند: پیش از اینکه هر دستگاه اجازه اتصال پیدا کند، هویتش بررسی می‌شود و بر اساس سیاست‌های امنیتی سازمان، تصمیم گرفته می‌شود که این دستگاه اجازه ورود دارد یا نه.


امکانات و توانایی عملیاتی کنترل دسترسی شبکه NAC


  • پایش لحظه‌ای دستگاه‌های متصل به شبکه
  • اعمال خودکار سیاست‌های دسترسی بدون دخالت دستی
  • ثبت و گزارش‌گیری از تلاش‌های اتصال غیرمجاز
  • سازگاری با زیرساخت شبکه موجود بدون تغییرات گسترده
  • پاسخ خودکار به رویدادهای مشکوک، شامل قرنطینه یا قطع دسترسی


قابلیت های کلیدی کنترل دسترسی شبکه NAC 


  • شناسایی دستگاه پیش از اتصال
  • احراز هویت کاربر و دستگاه
  • ارزیابی سلامت امنیتی سیستم، شامل وصله‌ها و آنتی‌ویروس
  • تفکیک سطح دسترسی بر اساس نقش سازمانی
  • مدیریت متمرکز از یک کنسول واحد
  • ثبت دقیق رخدادها برای بررسی و پیگیری


چرا سازمان‌ها به NAC نیاز دارند؟


  • با رشد کار از راه‌دور و افزایش دستگاه‌های شخصی متصل‌به شبکه، کنترل دستی دیگر کافی نیست.
  • یک دستگاه آلوده یا ناامن می‌تواند به‌سرعت در کل شبکه پخش شود.
  • بازرسی‌ها و استانداردهای امنیتی سازمانی معمولاً کنترل دسترسی شبکه را الزامی می‌دانند.
  • تیم IT نیاز دارد در هر لحظه بداند چه دستگاه‌هایی به شبکه وصل هستند.


چه سازمان‌هایی بیشتر به این راهکار نیاز دارند؟


  • شرکت‌هایی با تعداد بالای کارمند یا چند شعبه.
  • سازمان‌هایی که سیاست BYOD (استفاده از دستگاه شخصی) دارند.
  • محیط‌هایی با داده‌های حساس که نیاز به کنترل دقیق دسترسی دارند.